Group Policy je nepochybně jedna z nejvíce výkonných funkcí služby Active Directory. To skýtá správcům bezpečnou a stabilní platformu pro vytváření a správu nastavení pro uživatele a počítače. Ať už neúmyslné nebo úmyslné změny v konfiguraci Group Policy mohou mít dopad na dodržování předpisů, vytváření bezpečnostních rizik a dláždit tak cestu pro významné škody. Bedlivý dohled nad Group Policy je proto podstatný pro rychlou reakci na kritické změny stejně jako součást pro zrychlení hledání chyby. Jak moc Vám v tomto pomůže nativní audit?
Nativní auditní funkce poskytované společností Microsoft nejsou dobré ukazatele ve složitých podnikových prostředích a to zejména proto, že řešení problémů a analýza spotřebuje hodně času. Je zde velká šance pro snadné a nenávratné změny bez povšimnutí a tím způsobení velkých škod v důsledku omezených možností ve sledování a upozorňování. Nejblíže je možné dostat upozornění v reportu změn Group Policy pro správce s využitím Event Viewer a filtrem na bezpečnostní logy. Ačkoliv má Event Viewer schopnost varování, ta jsou nedostačná pro podnikatelská prostředí, protože tyto záznamy nemohou být zaměřeny na granulární změny.
Sledování změn Group Policy, reportování a upozorňování
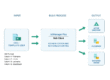
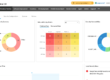
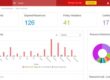
Přehled Sledování změn Group Policy, reportování a upozorňování (Group Policy change monitoring, reporting, and alerting) hovoří o tom, proč nativní auditování Active Directory není kompletní řešení a jak pomocí ADAudit Plus lze vyplnit tyto závažné nedostatky. ADAudit Plus vám dává pohled z ptačí perspektivy na všechny změny, ke kterým dochází nad Group Policy v kombinaci se spolehlivým podáváním reportů a mechanismy na upozorňování.