Představte si, že jste administrátor ve firmě, která si zakládá na svých bezpečnostních postupech, které zahrnují použití brány firewall, IDP systémů a systémů IPS. Máte zaměstnance, který je místní správce s velmi citlivými daty na svém počítači. Tento zaměstnanec neustále zapomíná zamknout svůj počítač před odchodem na oběd.
To je špatná praxe sama o sobě, ale situace se zhorší, když si někdo (příležitost dělá zloděje) všimne odemknutého počítače a rozhodne se riskovat. Jeden rychlý pohled na ovládací panel a bude vidět, že počítač je přihlášen pomocí účtu správce. Zneužitím této příležitosti jednoduše vytvoří nový místní uživatelský účet administrátora, umístí jej do místní skupiny správců a zapamatuje si název počítače. Dál se může přihlásit z libovolného počítače v síti a má přístup do všech souborů.
Jak lze sledovat jestli se to někdy stalo nebo stane ve vaší organizaci? Rutinní prohlížení vám může pomoci odhalit neznámý účet, který byl přidán s plným přístupem, ale i to může být příliš pozdě.
ADAudit Plus umožňuje správcům provádět funkci auditu v reálném čase, včetně sledování změn uživatelských objektů po celou dobu životnosti, jako je vytváření uživatele, mazání nebo modifikace.
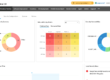
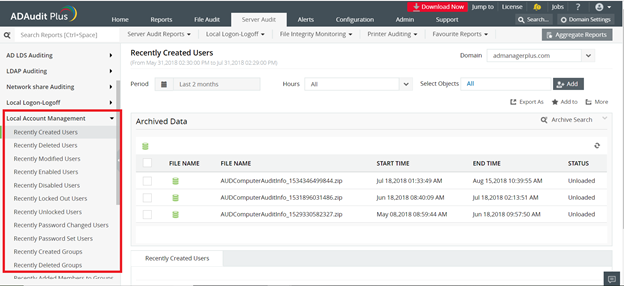
ADAudit Plus můžete sledovat změny v místní skupině Administrators na pracovních stanicích v reálném čase, ale i podle data, jak je znázorněno na obrázku 1. Jak? Postupujte takto:
Krok 1: Klikněte na Server Audit v menu.
Krok 2: Vyberte Local Account Management v roletě.
Krok 3: Vyberte typ zprávy, kterou chcete zobrazit.
Krok 4: Vyberte Time Period, které chcete pro zprávu.
Nedbalost jednoho administrátora může vést k neopodstatněným bezpečnostním hrozbám. Ale pravidelný audit aktivit lokálních uživatelů posiluje celkovou bezpečnost vašeho prostředí služby Active Directory. ADAudit Plus vám to pomůže dosáhnout velmi snadno a bez větší námahy. Zkuste si zdarma náš ADAudit Plus sami.